Ricerca
PHP2Shell: due falle critiche in PHP trovate con l'AI di OpenAI e Google
Due vulnerabilità in PHP, il linguaggio di circa il 70% dei siti, sono state scoperte con GPT-5.6 Sol e Gemini 4 Argon. Patch uscite il 21 ottobre 2026.
Cos'è PHP2Shell, la falla di PHP del 21 ottobre 2026
PHP2Shell è il nome dato a due vulnerabilità critiche nel motore di PHP, il linguaggio di programmazione su cui gira circa il 70% dei siti web, da WordPress ai negozi online ai gestionali. Le due falle sono catalogate come CVE-2026-109618 e CVE-2026-109619 e hanno entrambe un punteggio di gravità di 9,2 su 10 nella scala CVSS v4.0.
Secondo l'avviso di CERT-EU, le vulnerabilità di PHP consentono l'esecuzione di codice da remoto senza autenticazione e si attivano prima ancora che parta il codice dell'applicazione. Riguardano tutte le modalità con cui PHP serve pagine web, compresi PHP-FPM, Apache mod_php, php-cgi, FrankenPHP e LiteSpeed; la configurazione con mod_php è considerata la più a rischio. Wiz ha mostrato che dalla memoria del server si possono leggere anche password, token e chiavi API.
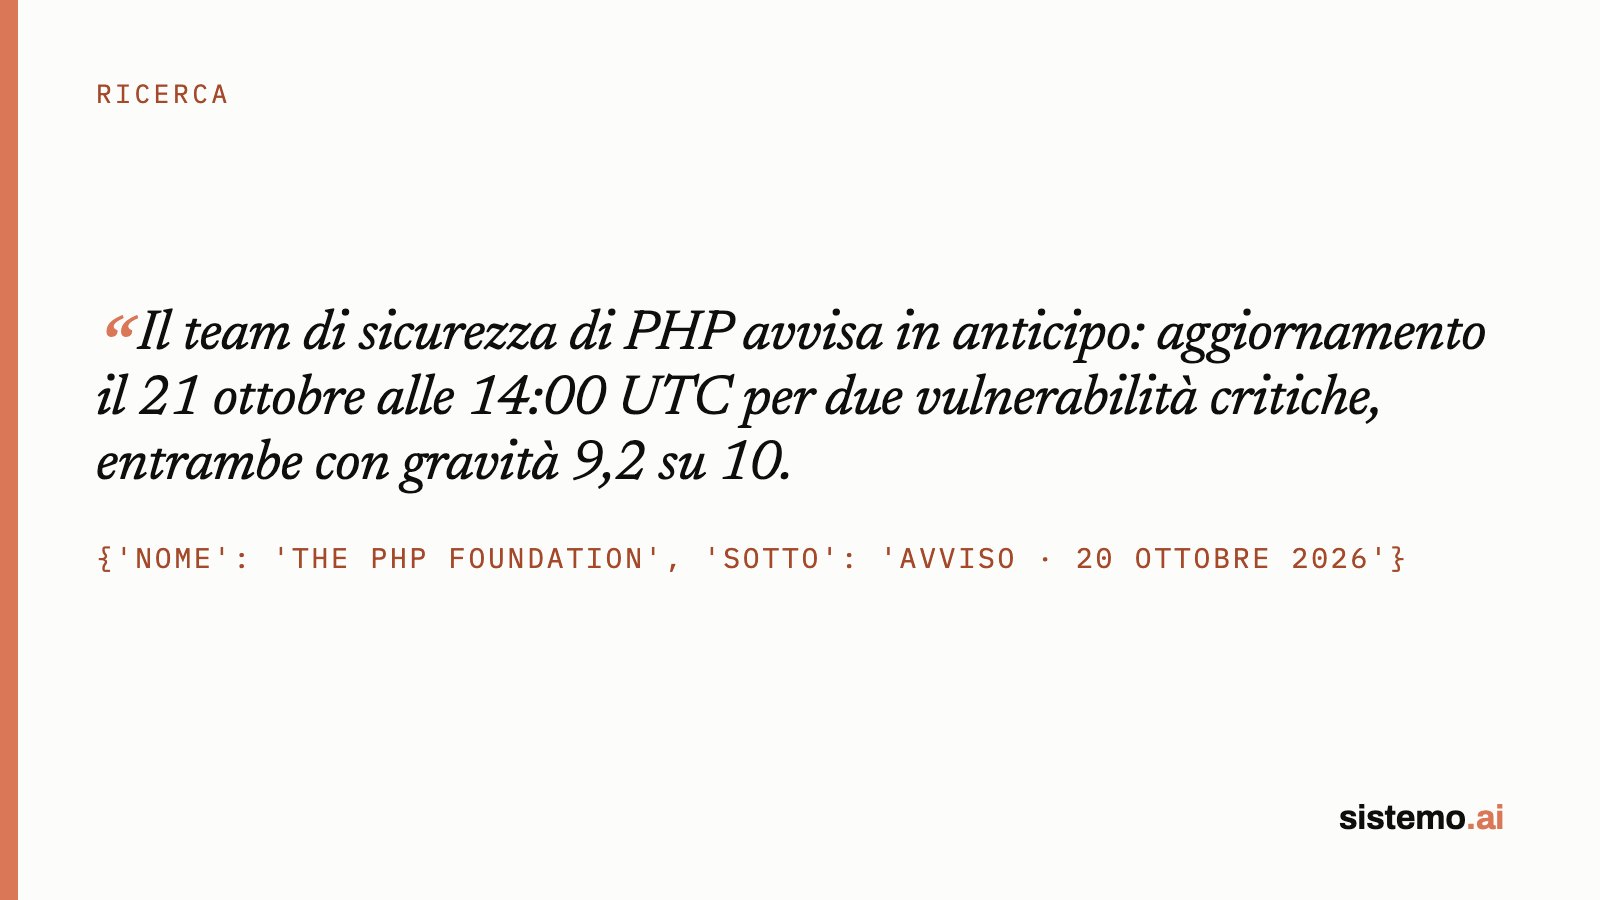
Chi ha trovato le falle di PHP: il ruolo di GPT-5.6 Sol e Gemini 4 Argon
La prima scoperta arriva dalla società di sicurezza Calif, che ad agosto 2026 stava analizzando il codice sorgente di PHP con GPT-5.6 Sol di OpenAI, in un audit finanziato da OpenAI attraverso il programma Patch the Planet. Il team di Wiz Research ha trovato le stesse falle in modo indipendente, a partire dal 19 agosto, usando la propria piattaforma Wiz Atlas insieme a Gemini 4 Argon di Google DeepMind e a GPT-5.6 Sol.
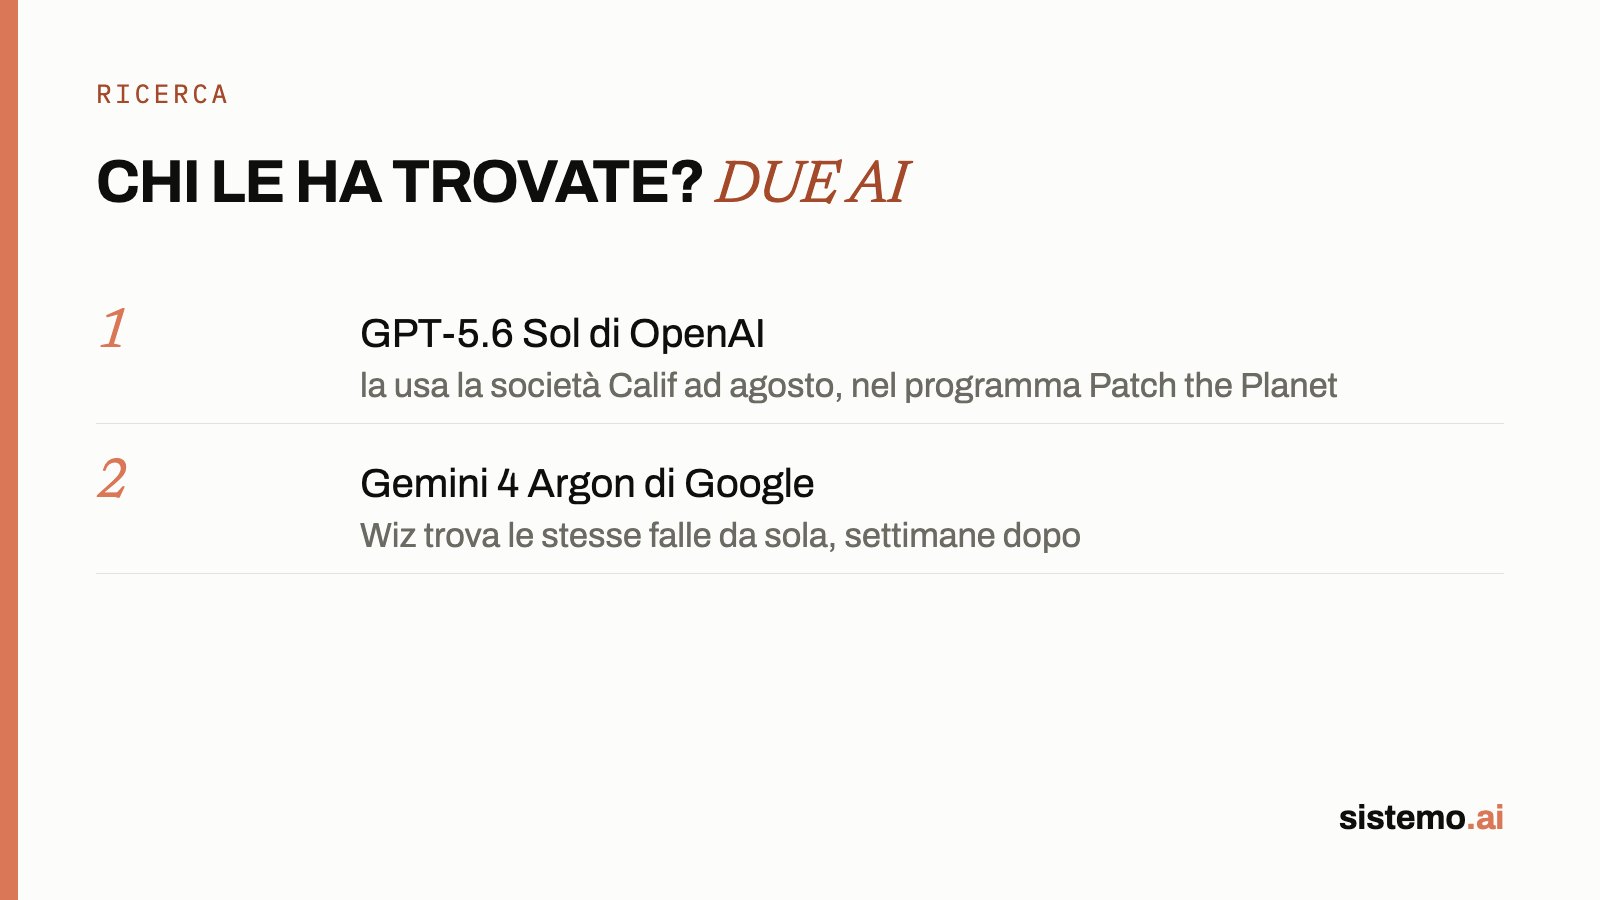
Le falle erano nel codice da oltre un decennio: Wiz scrive che ogni versione di PHP uscita negli ultimi dieci anni, fino alla 5.4, è colpita da almeno una delle due. Il punto della notizia è la velocità: i modelli AI hanno aiutato i ricercatori non solo a trovarle, ma anche a costruire attacchi funzionanti in tempi molto più brevi del lavoro manuale. Calif ha però precisato che nessun modello trova «tutti i bug» con un prompt semplice.
Come è andata la correzione e perché i dettagli sono usciti in anticipo
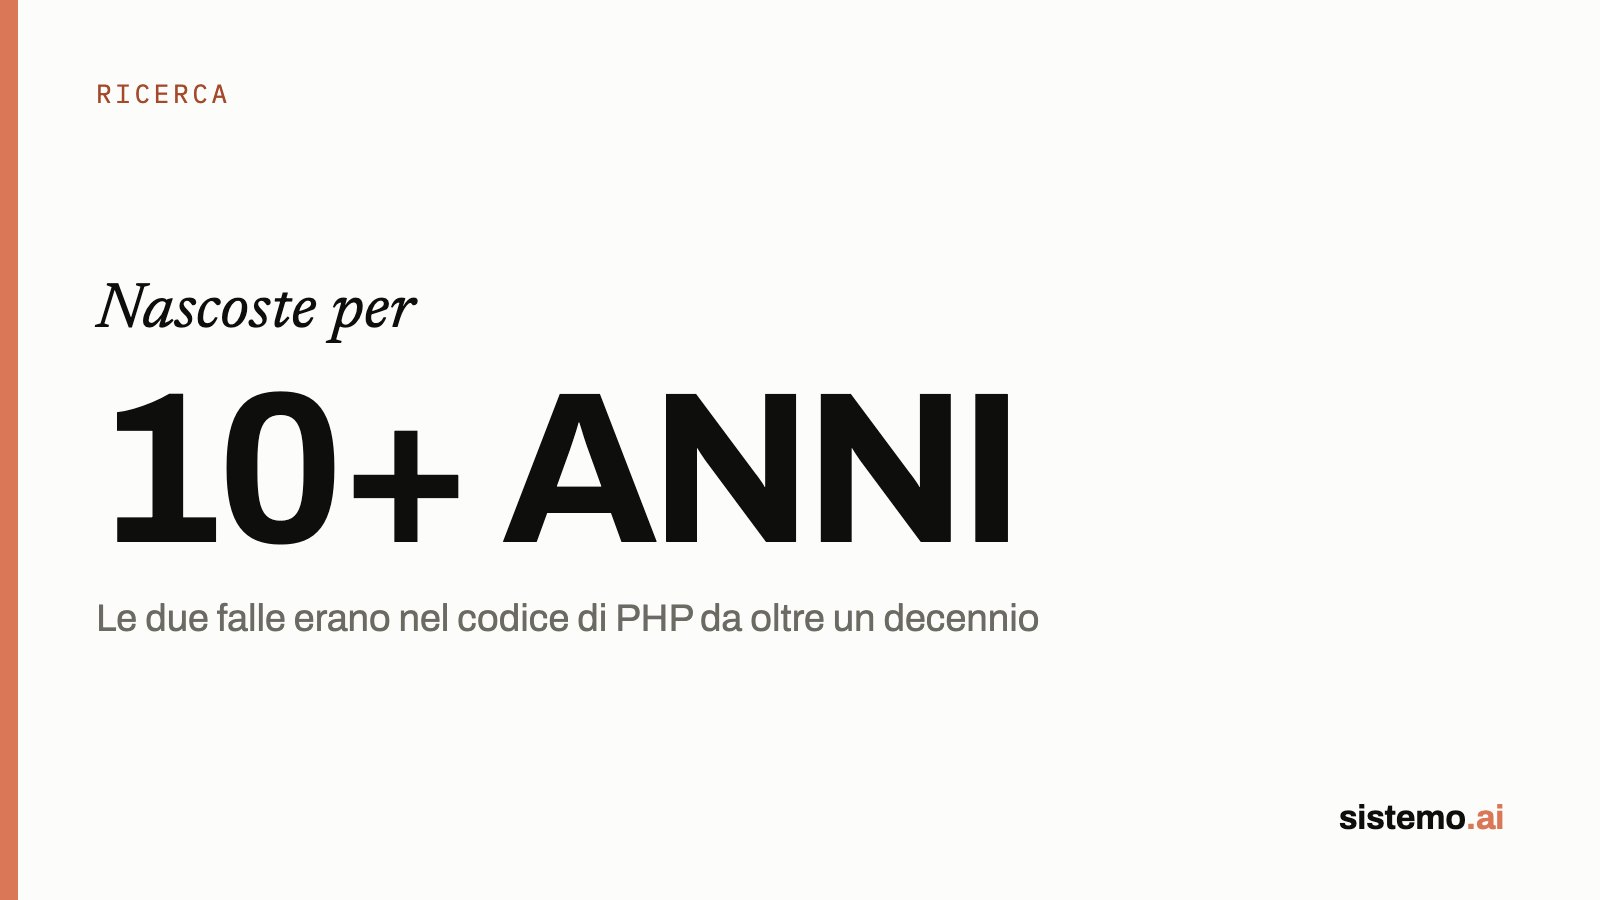
OpenAI ha coordinato per circa due mesi una coalizione di ricercatori e aziende, con il team di sicurezza di PHP, Wiz, Cloudflare e l'agenzia statunitense CISA. Il rilascio era previsto per il 22 ottobre, ma il 20 ottobre gli identificativi delle falle hanno cominciato a circolare online. Il progetto PHP ha quindi pubblicato l'avviso la sera del 20 ottobre e anticipato gli aggiornamenti al 21 ottobre alle 14:00 UTC.
Sempre il 20 ottobre Calif ha pubblicato per errore un video che mostrava l'attacco funzionare su siti reali. Il video è stato rimosso, ma le copie hanno girato sui social e, secondo il progetto PHP, hanno accelerato la comparsa di codice d'attacco pubblico. Calif ha confermato l'attacco su versioni di WordPress, Drupal, Joomla e Magento, anche se la falla è in PHP e non dipende dal CMS usato.
Come hanno reagito governi e aziende
Cloudflare ha attivato regole di protezione per tutti i clienti, anche quelli con piano gratuito, alle 3:02 UTC del 21 ottobre, nove ore prima della pubblicazione. Il National Cyber Security Centre britannico ha consigliato di valutare lo spegnimento dei sistemi che non si possono aggiornare subito, e la NSA statunitense ha diffuso un'allerta. CERT-EU raccomanda di isolare dalla rete pubblica le applicazioni esposte finché la correzione non è verificata.
Nei Paesi Bassi diversi siti sono andati offline per precauzione: quello dell'agenzia di cybersicurezza NCSC-NL, il servizio di accesso ai servizi pubblici DigiD, il sito della camera bassa del Parlamento e il porto di Rotterdam. L'agenzia olandese ha dichiarato di non aver visto abusi della falla, ma ha chiesto a tutti di aggiornare.
Quali versioni di PHP sono sicure
Le versioni di PHP che correggono PHP2Shell sono 8.2.35, 8.3.36, 8.4.27 e 8.5.12, o successive, pubblicate il 21 ottobre 2026. Le versioni 8.1 e precedenti sono fuori supporto e non ricevono aggiornamenti ufficiali: chi le usa deve chiedere al fornitore una correzione o passare a un ramo supportato. Il 23 ottobre è stata segnalata una terza vulnerabilità, che secondo il progetto PHP riguarda solo configurazioni insolite ed è un rischio improbabile.
Cosa cambia per una PMI
Quasi ogni piccola impresa italiana con un sito, un e-commerce o un gestionale web ha PHP da qualche parte, spesso senza saperlo. La cosa da fare è semplice: chiedere all'agenzia, al freelance o all'hosting che versione di PHP gira e farsi confermare per scritto l'aggiornamento. Attenzione ai siti vecchi fermi su PHP 7 o 8.1: non ricevono correzioni e sono i più esposti. La lezione più ampia è che l'AI accorcia i tempi tra la scoperta di una falla e il suo sfruttamento, quindi un sito lasciato senza manutenzione per mesi diventa un rischio concreto, non teorico.
Domande
Il mio sito WordPress è a rischio per PHP2Shell?
Sì, se gira su una versione di PHP non aggiornata: la falla è nel motore di PHP, non in WordPress. Il sito è protetto se il server usa PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 o versioni successive.
Come faccio a sapere che versione di PHP usa il mio sito?
La versione si vede nel pannello dell'hosting o, su WordPress, in Strumenti > Salute del sito > Info > Server. Se non hai accesso, chiedila a chi gestisce il sito.
Le falle di PHP le ha trovate davvero un'intelligenza artificiale?
Le hanno trovate ricercatori di Calif e Wiz con l'aiuto di modelli AI, in particolare GPT-5.6 Sol di OpenAI e Gemini 4 Argon di Google. I modelli hanno accelerato sia la scoperta sia la costruzione degli attacchi di prova.
Le falle sono già state sfruttate da attaccanti?
Dopo la fuga di notizie del 20 ottobre sono comparsi codici d'attacco pubblici e tentativi di sfruttamento. L'agenzia olandese NCSC-NL ha detto di non aver visto abusi, ma le autorità chiedono di aggiornare subito.
Fonti
Sistemo
Vuoi l'AI dentro la tua azienda, non solo nelle notizie?
Costruiamo hub aziendali e CRM su misura con l'AI dentro, colleghiamo gli strumenti che usate già e formiamo il team a usarla. Niente parte senza il vostro sì.
Portalo nella tua azienda